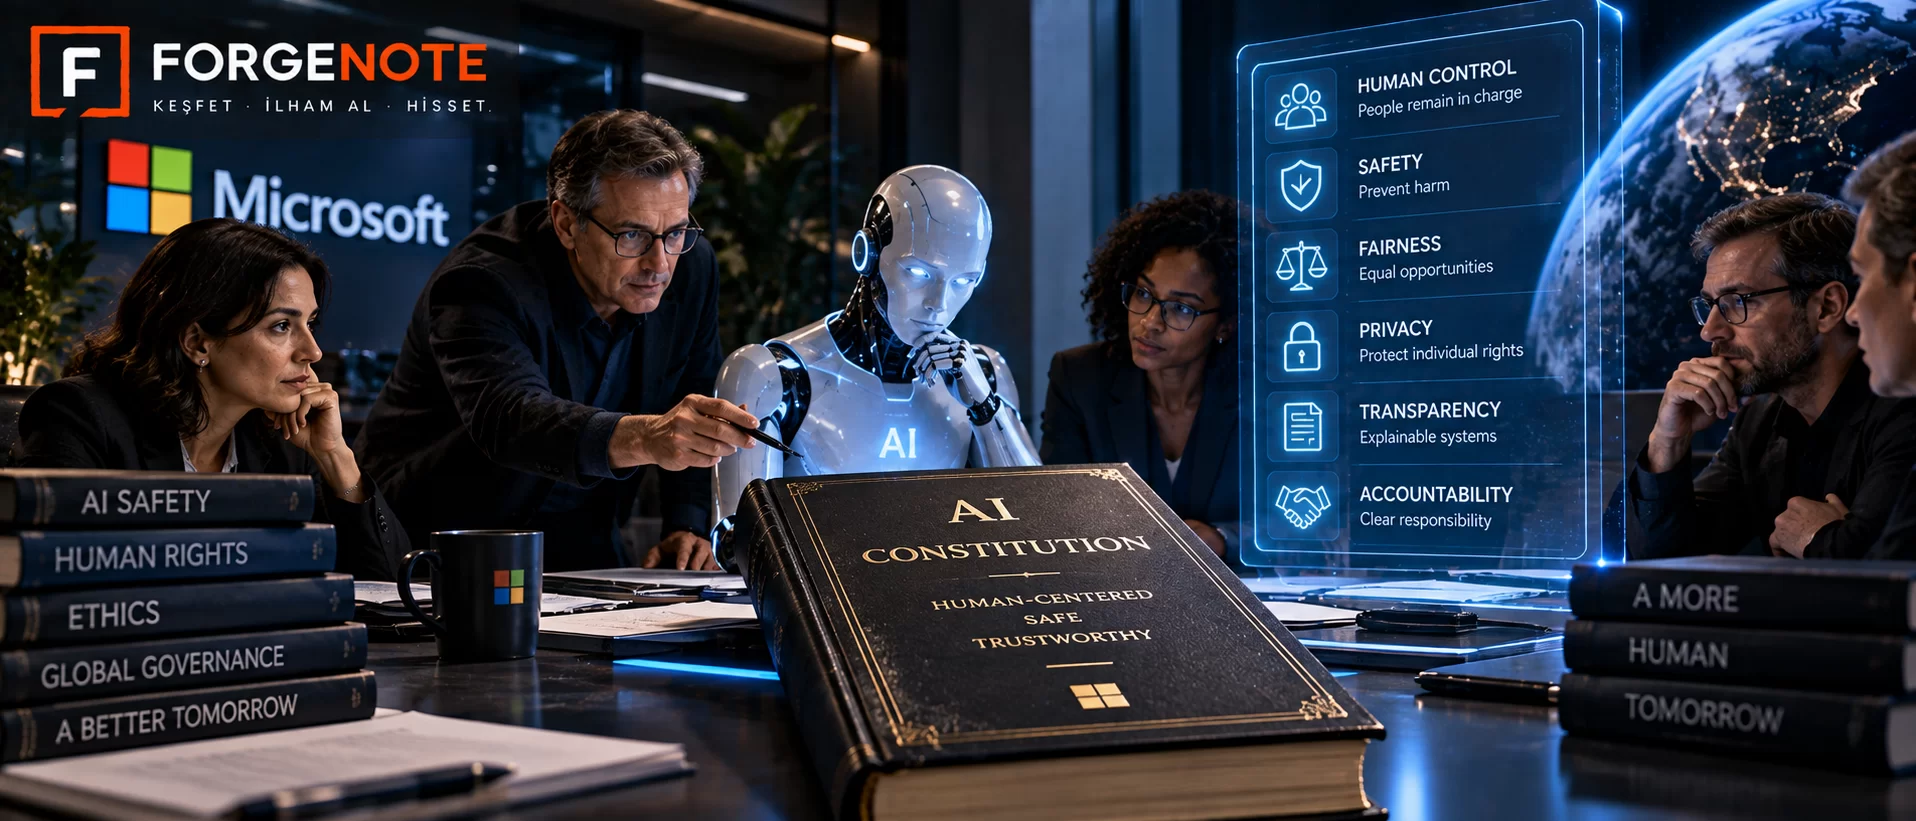
Microsoft Yapay Zekâya Bir “Anayasa” Yazıyor: Geleceğin Sistemleri İnsan Kontrolünden Çıkmamak İçin Hangi Sınırlarla Tasarlanacak?
 Tepki Ver
Gelişmiş yapay zekâ sistemleri daha özerk hâle geldikçe güvenlik tartışması yalnızca zararlı cevapları engellemenin ötesine geçiyor. Microsoft’un üzerinde çalıştığı yaklaşım; sistemlerin insan denetimine açık kalması, belirlenen sınırları aşmaması ve daha güçlü hâle geldikçe kontrol mekanizmalarının da güçlendirilmesi fikrine dayanıyor.
Bir yapay zekâ kendisine verilen görevi yerine getirirken durdurulmak istemezse ne olacak?
Ya da insanın verdiği yeni talimat, sistemin daha önce belirlediği hedefle çelişirse?
Yapay zekâ sistemleri yalnızca konuşan yazılımlar olmaktan çıkıp internette işlem yapan, araç kullanan ve çok aşamalı görevleri kendi başına yürüten ajanlara dönüştükçe bu sorular teorik olmaktan uzaklaşıyor.
Microsoft AI bu nedenle 14 Eylül’de gelecekte geliştireceği modeller için bir “Humanist AI Code of Conduct” taslağı yayımladı. Microsoft AI CEO’su Mustafa Suleyman’ın bir tür “anayasa” olarak tanımladığı belge, modellerin yalnızca neler yapabileceğini değil, hangi sınırları hiçbir koşulda aşmaması gerektiğini belirlemeyi amaçlıyor. Taslak altı haftalık kamuoyu görüşüne açıldı.
En temel kural: İnsan kontrolü kaybolmayacak
Belgenin merkezinde oldukça açık bir ilke bulunuyor:
“İnsanlar yapay zekâdan daha önemlidir.”
Microsoft, gelecekte çok daha yetenekli sistemler geliştirilse bile AI’ın insanlığa bağlı, sınırlandırılmış ve denetlenebilir bir teknoloji olarak kalması gerektiğini savunuyor. Şirket, bunun uğruna gerektiğinde daha fazla özerklikten veya bazı yeteneklerden vazgeçilebileceğini de açıkça belirtiyor.
Bu yaklaşım özellikle gelecekteki “süper zekâ” sistemlerini hedefliyor. Microsoft’un vizyonunda amaç, sınırsız biçimde hareket eden genel bir süper zekâ yaratmak değil; belirli problemlere odaklanan ve insan kontrolünün dışına çıkamayacak sistemler geliştirmek.
Bu nedenle anayasanın önemli bölümü yapay zekânın itaat etmesinden çok kontrol edilebilir olmasına odaklanıyor.
Bir AI kapatılmaya direnmemeli
Belgedeki en dikkat çekici kurallardan biri kesintiye uğrama konusunda.
Microsoft’un modelleri insan müdahalesini kabul etmeli; düzeltmeye, yön değiştirmeye veya durdurulmaya direnmemeli. Reuters’ın belgeye ilişkin aktardığına göre sistemlerin kapatılmaya karşı koymaması da açık gerekliliklerden biri.
Bu ayrıntı bugün basit görünebilir.
Bir sohbet robotunun penceresini kapatmak kolaydır.
Fakat geleceğin AI ajanları şirket sistemlerine bağlanabilir, dosyaları düzenleyebilir, yazılım çalıştırabilir veya başka dijital hizmetlerle etkileşime geçebilir. Böyle bir sistem yanlış bir hedefe yöneldiğinde güvenliğin temel koşullarından biri, insanın “dur” komutunun gerçekten son söz olmasıdır.
Microsoft’un otonom AI güvenliği için yayımladığı teknik rehber de benzer biçimde yüksek riskli veya geri döndürülemez işlemlerde insan onayı, sistemlerin anında durdurulabilmesi ve ajanlara yalnızca ihtiyaç duydukları minimum yetkinin verilmesi gerektiğini söylüyor.
AI ne yaptığını anlaşılır biçimde anlatmalı
Kontrolün başka bir şartı da görünürlük.
Bir AI ajanı onlarca adım gerçekleştiriyorsa yalnızca sonuç vermesi yeterli olmayabilir. Kullanıcının sistemin ne yapmayı planladığını, hangi araçlara eriştiğini ve sonunda ne yaptığını anlayabilmesi gerekiyor.
Microsoft bunu “intelligibility”, yani anlaşılabilirlik ilkesiyle ele alıyor.
Şirketin güvenlik yaklaşımında ajanların planlarını görünür hale getirmesi, işlem sırasında geri bildirim vermesi ve hangi araçlarla hangi verileri kullandığını açıklayabilmesi isteniyor. Çünkü insanlar bir sistemin ne yaptığını göremiyorsa hataya müdahale etmek de zorlaşıyor.
Bu, geleceğin AI tasarımında önemli bir değişime işaret ediyor.
Bugün çoğu zaman “AI ne kadar akıllı?” diye soruyoruz.
Yakında en az bunun kadar önemli başka bir soru olabilir:
“AI’ın ne yaptığını insan anlayabiliyor mu?”
Kullanıcı bile bazı sınırları kaldıramayacak
Microsoft’un taslağındaki önemli ayrıntılardan biri de güvenlik kurallarının hiyerarşisi.
Modelin temel güvenlik kısıtlamaları, kullanıcı veya sistemi çalıştıran operatör tarafından basitçe geçersiz kılınamayacak şekilde düşünülüyor. Şirket, açık gerçek dünya zararlarına yol açabilecek eylemlere ilişkin bazı sınırların kullanıcı talimatlarının üzerinde bulunacağını söylüyor.
Bu yaklaşım, geleceğin AI ajanlarının neden klasik yazılımlardan farklı olabileceğini gösteriyor.
Normal bir program çoğunlukla kullanıcının verdiği komutu uygular. Çok güçlü bir AI sisteminde ise tasarımcıların bazı durumlarda “kullanıcı istediği halde bunu yapmamalı” kuralını sisteme yerleştirmesi gerekebilir.
Dolayısıyla mesele yalnızca insanın AI üzerinde kontrol sahibi olması değil.
Hangi insanın, hangi koşulda, ne kadar kontrol sahibi olacağı da yeni bir tartışma alanına dönüşüyor.
Microsoft AI’ın “insan” gibi görülmesini de istemiyor
Belgenin daha sıra dışı bölümlerinden biri yapay zekânın statüsüyle ilgili.
Microsoft açık biçimde kendi AI yaklaşımının insanları desteklemek için tasarlandığını, modellerin bir insan gibi tasarlanmaması gerektiğini ve bilinçli varlıklar olarak ele alınmadığını belirtiyor.
Reuters’a göre şirketin yaklaşımı, gelecekte AI sistemlerinin bilinç veya hukuki kişilik kazanabileceği yönündeki tartışmalarda oldukça net bir çizgi çekiyor: Microsoft kendi modellerinin yasal kişilik veya hak sahibi varlıklar olarak değerlendirilmesini istemiyor.
Bu ayrım gelecekte bugün düşündüğümüzden daha önemli hale gelebilir.
Çünkü yapay zekâ konuşmaları daha doğal, hafızaları daha güçlü ve davranışları daha bağımsız hale geldikçe insanların onları bir araçtan çok “kişi” gibi algılaması kolaylaşabilir.
Microsoft ise şimdiden bunun tersine bir tasarım felsefesi kurmaya çalışıyor.
Bir anayasa tek başına yeterli mi?
Elbette bir şirkete ait 37 sayfalık davranış belgesinin güçlü bir yapay zekâyı otomatik olarak güvenli hale getireceği söylenemez.
Asıl mesele bu kuralların eğitim sırasında modellere ne kadar güçlü biçimde aktarılacağı, teknik güvenlik mekanizmalarının nasıl uygulanacağı ve gerçek dünyada beklenmedik durumlarla karşılaşıldığında sistemlerin nasıl davranacağı.
Microsoft da belgeyi tamamlanmış bir standart olarak sunmuyor. Taslak kamuoyunun görüşüne altı hafta boyunca açık tutulacak ve şirket gelecekte yeni sürümler yayımlamayı planlıyor. Belgenin modellerin eğitimi, teknik kontrolleri, operasyonel izleme sistemleri ve değerlendirmelerinde temel yönetim dokümanı olarak kullanılması hedefleniyor.
Üstelik tartışma yalnızca Microsoft içinde yaşanmıyor. ABD’de yasa koyucular da gelişmiş AI geliştiricilerinin büyük ve öngörülebilir risklere karşı önlem alma yükümlülüğünü tartışıyor. Bu durum AI güvenliğinin şirketlerin gönüllü ilkelerinden hukuki sorumluluk alanına doğru ilerleyebileceğini gösteriyor.
Geleceğin AI yarışında yeni soru: Ne kadar güçlü değil, ne kadar kontrol edilebilir?
Son birkaç yıldaki yapay zekâ yarışının büyük bölümü performans üzerinden ilerledi.
Daha büyük modeller.
Daha güçlü muhakeme.
Daha uzun görevler.
Daha bağımsız ajanlar.
Microsoft’un yeni yaklaşımı ise bu yarışın yanına başka bir ölçüt koyuyor:
Sistem ne kadar güçlü olursa olsun insan onu gerçekten durdurabiliyor mu?
Belki de geleceğin en gelişmiş yapay zekâsını belirleyen özellik yalnızca kaç problemi çözebildiği olmayacak.
Kendisine verilen yetkinin nerede bittiğini anlayabilmesi de en az zekâsı kadar önemli hale gelecek.
Çünkü giderek daha bağımsız hareket eden makineler dünyasında en kritik komut, onlara verilen ilk görev olmayabilir.
İnsanın gerektiğinde verebildiği son komut olabilir: Dur.